Beta verze nové dokumentace.

Management uživatelů a autentizace přes AD / LDAP

Konektor Active Directory / LDAP zjednodušuje správu uživatelů v CDESK a umožňuje přihlašování uživatelů prostřednictvím AD / LDAP. Namísto ručního zakládání a udržování jednotlivých kont propojíte CDESK s vaším adresářovým serverem (Microsoft Active Directory nebo LDAP) a konta se vytvářejí a parametrizují automaticky — podle zařazení uživatelů do skupin a podle jejich atributů. Konektor zároveň zajistí přihlašování – uživatelé se do CDESK přihlašují svými existujícími přístupovými údaji z AD nebo LDAP.

Díky tomu máte správu uživatelů na jednom místě — změny děláte ve svém AD / LDAP a CDESK je přebírá. Tato část vysvětluje, co konektor dělá a jak funguje. Podrobný postup zapnutí a nastavení najdete v části Nastavení konektoru Active Directory / LDAP

Princip fungování

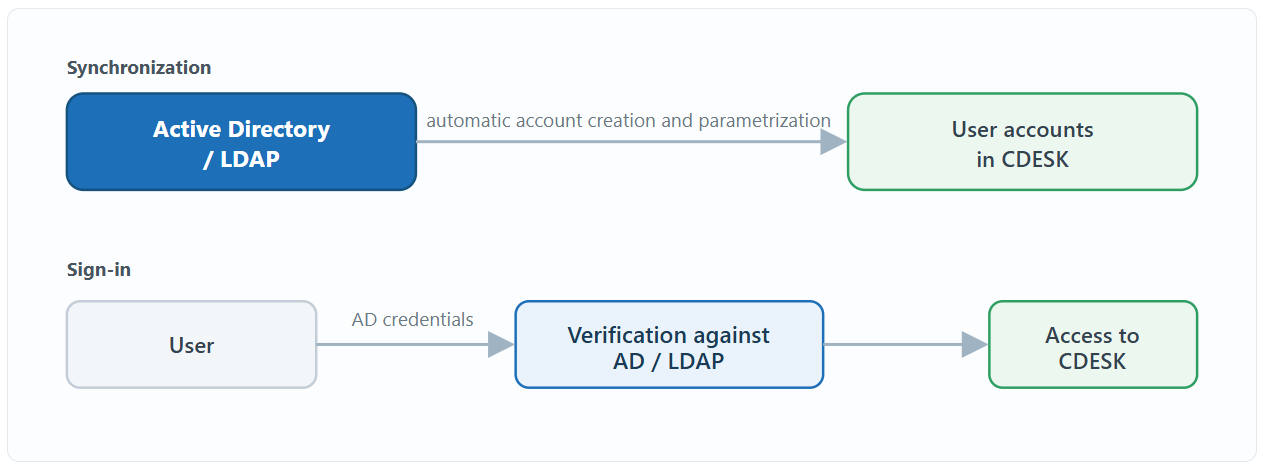
Konektor pracuje ve dvou rovinách. Při synchronizaci načte z AD / LDAP uživatele z vybraných skupin a založí jim v CDESK konta, která naplní údaji podle namapovaných atributů. Při přihlášení ověří platnost konta přímo proti Active Directory nebo LDAP, takže uživatel se přihlásí stejnými údaji jako do firemní sítě.

Obrázek: Synchronizace kont a přihlašování přes Active Directory / LDAP

Konektor přitom zajišťuje:

  • Automatické vytváření kont – konta v CDESK vznikají podle příslušnosti uživatelů k vybraným skupinám v AD / LDAP, takže je nemusíte zakládat ručně.
  • Přiřazování uživatelů do skupin – podle zařazení uživatelů ve skupinách AD / LDAP se kontu v CDESK přiřadí odpovídající uživatelské skupiny v CDESK. Na skupinách v CDESK jsou nastavena oprávnění a další nastavení, která uživatelé dědí.
  • Parametrizace podle atributů – z atributů v AD / LDAP se naplní pole konta a přiřadí se společnost, nadřízený a pracovní pozice.
  • Přihlašování přes AD / LDAP – uživatelé se přihlašují svými firemními přístupovými údaji, CDESK při každém přihlášení ověří platnost konta proti adresářové službě.
  • Možnost přenést do CDESK i organizační strukturu společnosti, která slouží zejména k evidenci, filtrování záznamů a řízení přístupů podle útvaru (například viditelnost požadavků za útvar, pokud je na požadavku určeno, kterému útvaru patří).

Poznámka: Účet vytvořený nebo propojený přes tento konektor je v seznamu uživatelů i v jeho detailu označen štítkem AD (s informací, že je propojen s AD kontem).

Konfigurace konektoru

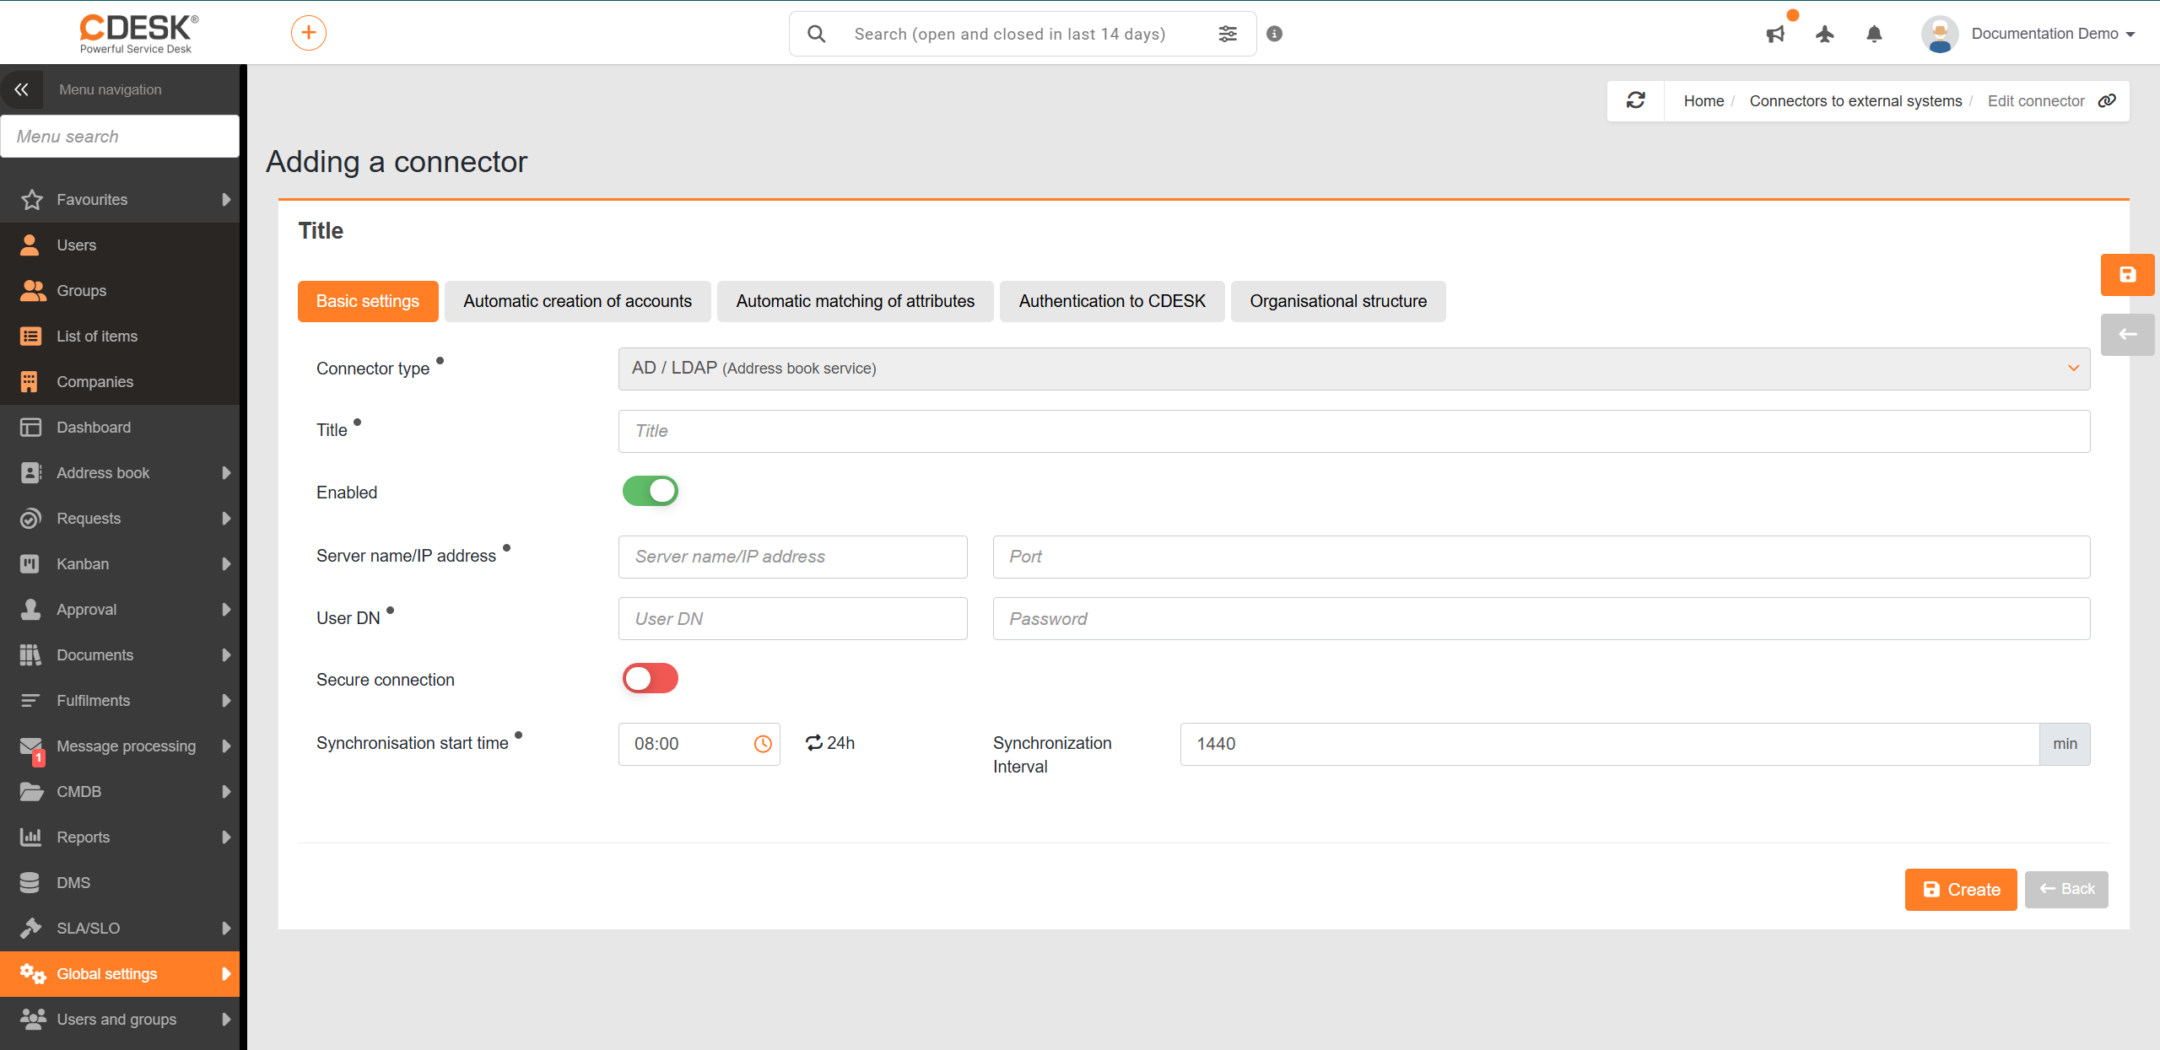
Konektor přidáte v části Globální nastavení → Konektory, API kliknutím na tlačítko + Přidat konektor a výběrem typu AD / LDAP (Adresářová služba).

Obrázek: Konfigurační okno konektoru typu AD / LDAP

Otevře se konfigurační okno rozdělené do záložek:

  • Základní nastavení – název konektoru, adresa a port serveru a čtecí konto (User DN), přes které CDESK přistupuje k AD / LDAP.
  • Automatická tvorba účtů – které skupiny a atributy se použijí pro vytváření kont a pro přiřazení společnosti, nadřízeného a pracovní pozice.
  • Automatické párování atributů – mapování atributů AD / LDAP na pole konta (zpřístupní se po uložení konektoru).
  • Autentizace do CDESK – nastavení přihlašování nově vytvořených kont proti AD / LDAP.
  • Organizační struktura – volitelný přenos organizační struktury do CDESK.

Po uložení nastavení spustíte prvotní načtení kont kliknutím na ikonu Synchronizovat. Podrobný postup pro každou záložku najdete v části Nastavení konektoru Active Directory / LDAP.

Tip: Při první synchronizaci doporučujeme zapnout párování kont podle e-mailu. Předejdete tím vzniku duplicitních kont pro uživatele, kteří už v CDESK existují.
Přihlašování do CDESK

Po propojení se uživatelé přihlašují do CDESK svými údaji z Active Directory nebo LDAP. Způsob výběru domény při přihlášení nastavíte podle toho, kolik domén používáte:

  • Automaticky – vhodné při více doménách. Uživatel se přihlásí ve tvaru jméno@doména a systém zvolí správný konektor podle domény.
  • Manuálně – uživatel si při přihlášení sám zvolí příslušný konektor (doménu).

Automatické přihlašování uživatele (True SSO přes AD FS)

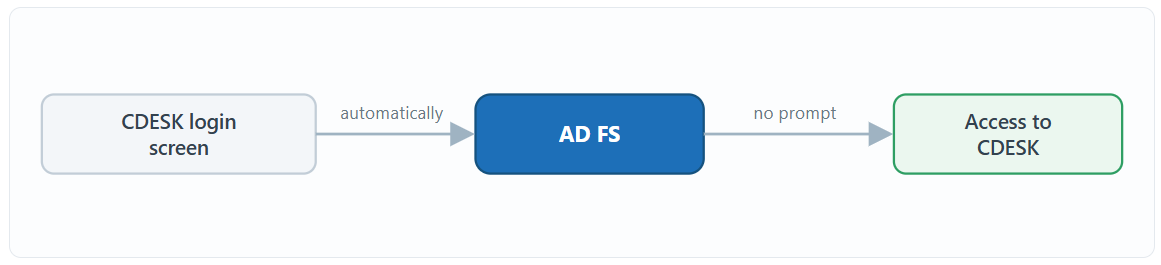
V prostředích s Active Directory je možné do CDESK zajistit jednotné přihlášení (Single Sign-On) pomocí Active Directory Federation Services (AD FS). Přínosem je, že uživatel se přihlásí automaticky ihned po otevření přihlašovací obrazovky CDESK, bez zadávání jména a hesla. Podmínkou je, aby byl na počítači přihlášen do domény Active Directory.

Obrázek: Automatické přihlášení (True SSO) přes AD FS

Po načtení přihlašovací obrazovky je uživatel přesměrován na AD FS. Pokud má aktivní přihlášenou relaci v doméně (resp. na AD FS), ověření proběhne na pozadí a do CDESK se vrátí už přihlášen. Pokud relaci nemá, AD FS ho nejprve vyzve k přihlášení a potom ho přesměruje zpět do CDESK.

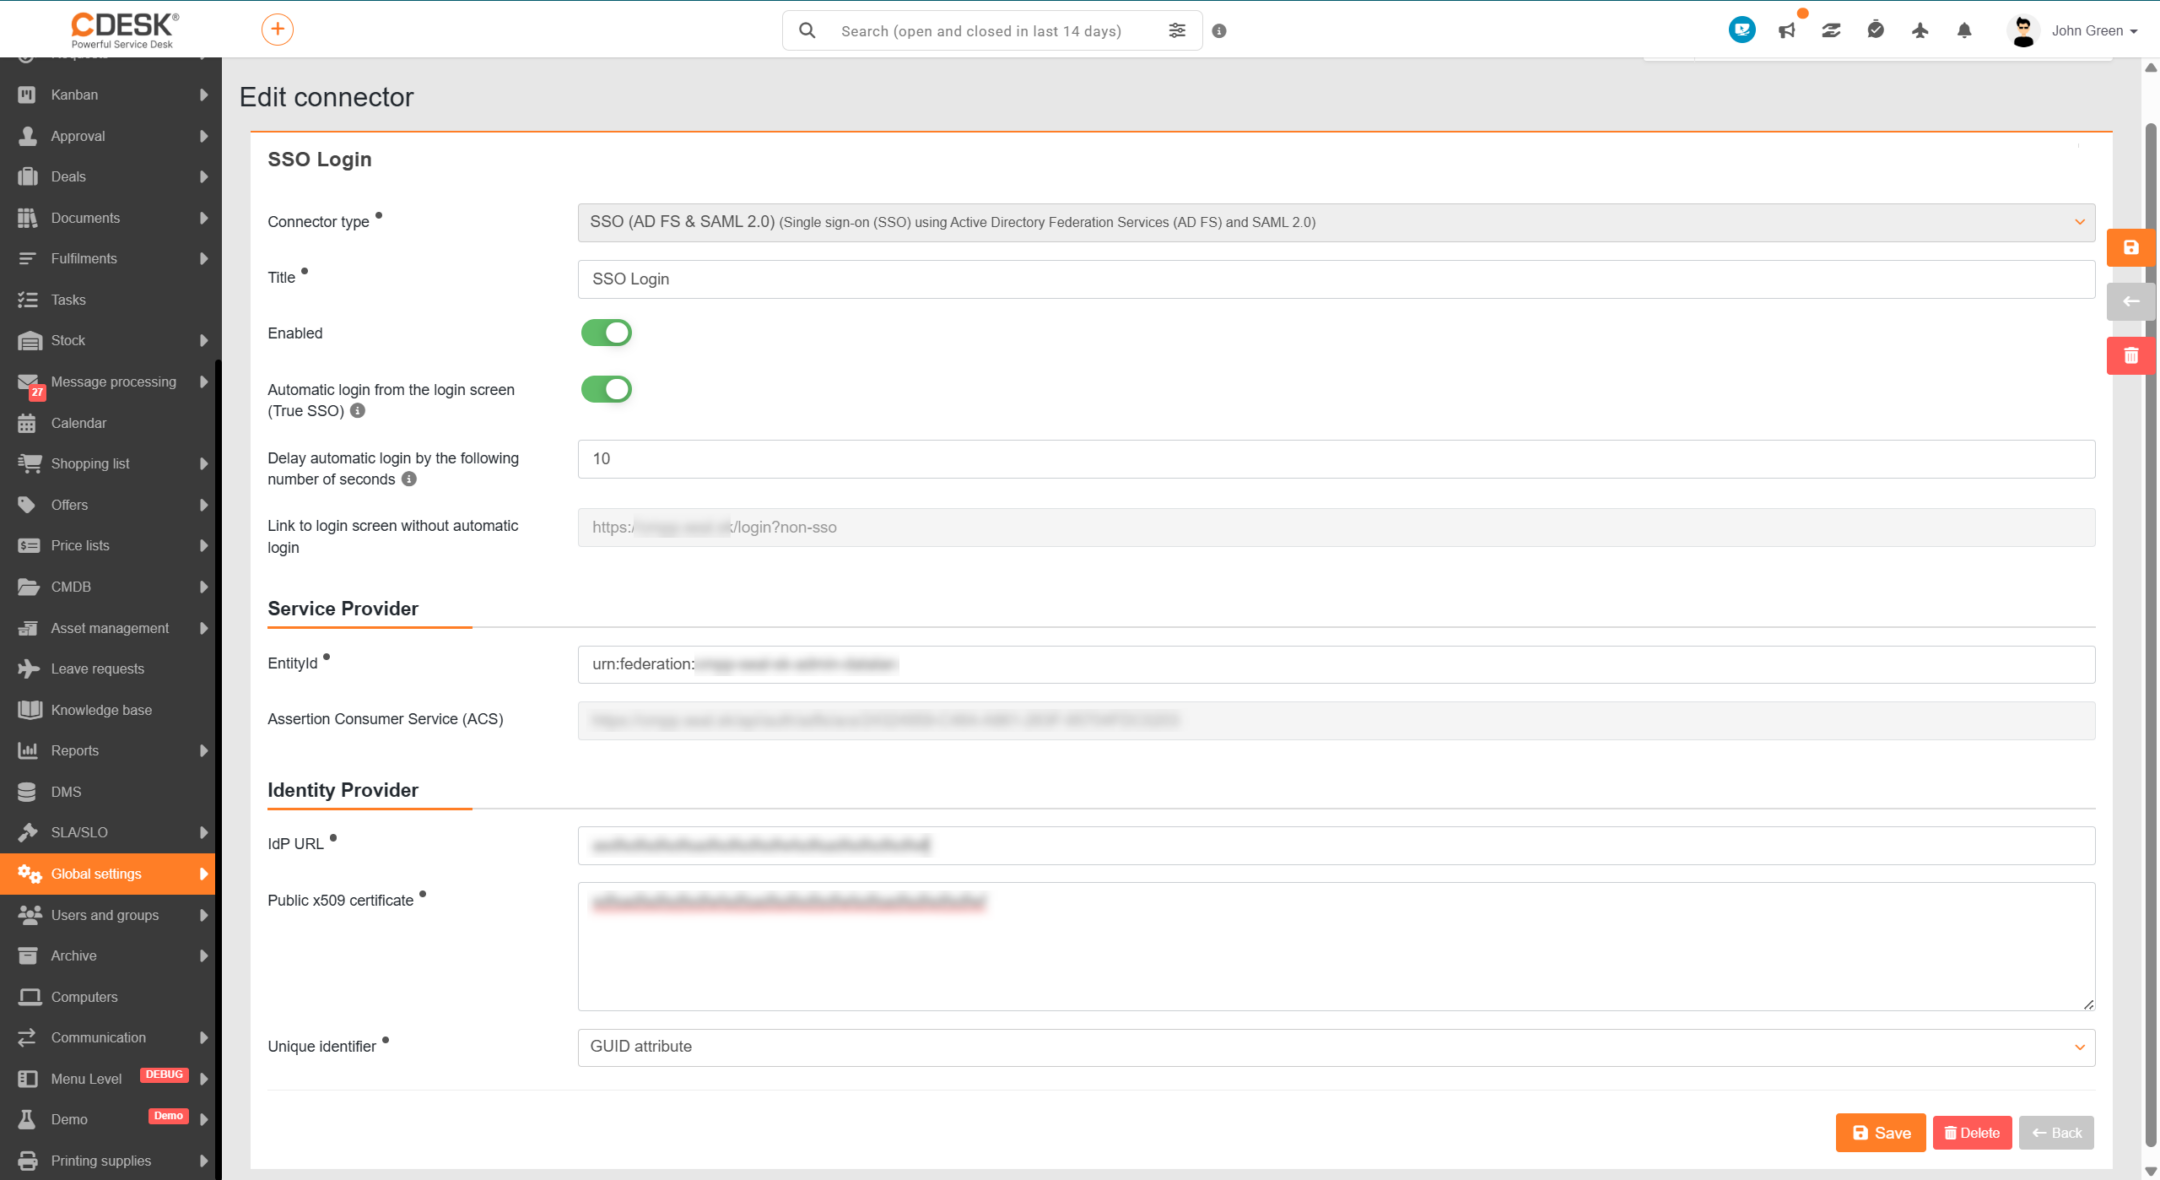
Doplňkově je v konektoru možné nastavit parametr Zpozdit automatické přihlášení o počet sekund – po otevření obrazovky se nejprve odpočítá zadaný počet sekund a až potom se spustí přesměrování. Během této doby může uživatel přesměrování přerušit, pokud se chce přihlásit jiným způsobem.

Poznámka: True SSO přes AD FS zajišťuje samostatný konektor CDESK SSO (AD FS & SAML 2.0), který je odlišný od adresářového konektoru AD / LDAP popsaného výše — ten řeší vytváření a synchronizaci kont, zatímco AD FS řeší samotné přihlašování. Podrobný postup nastavení (na straně CDESK i AD FS) najdete v článku ADFS / SSO konektor — technický manuál konfigurace.

Obrázek: Konfigurace konektoru SSO (AD FS & SAML 2.0)

Upozornění: Při zapnutém True SSO nahrazuje automatické přesměrování standardní přihlašovací obrazovku, takže se přes ni nelze přihlásit jménem a heslem ani jiným kontem. Pro tyto případy konektor po uložení zpřístupní Odkaz na přihlašovací obrazovku bez automatického přihlášení – adresu přihlašovací obrazovky s parametrem, který automatické přesměrování vypne a zobrazí standardní formulář, obvykle je to URL ve formátu https://example.domain.com/login?non-sso. Odkaz zpřístupněte administrátorům a uživatelům, kteří se potřebují přihlásit bez SSO.