

Oprávnění určují, které části systému má uživatel dostupné a jaké činnosti v nich smí vykonávat. Nastavují se v detailu uživatele a v detailu uživatelské skupiny na záložce Oprávnění. Tato část vysvětluje principy, na kterých oprávnění stojí – co všechno musí být splněno, aby uživatel získal přístup, co lze přes oprávnění nastavit a jak vzniká výsledné oprávnění, když je účet členem více skupin.
Podmínky přístupu
Při práci s oprávněními je důležité vědět, že povolené oprávnění ještě neznamená, že uživatel danou funkci nebo záznam skutečně uvidí. Přístup vzniká až spojením tří samostatných mechanismů.
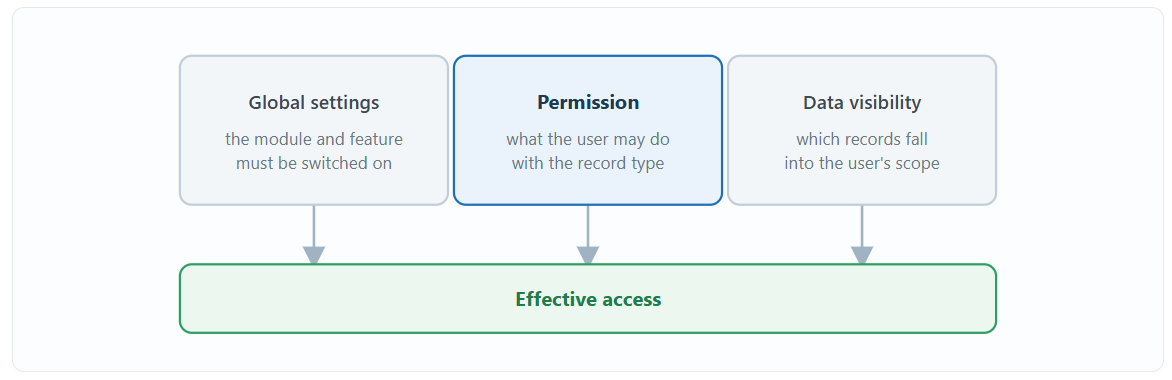
- Globální nastavení rozhodují, zda je daná funkcionalita v prostředí vůbec zapnutá. Pokud modul nebo funkce zapnutá není, oprávnění se neuplatní a na záložce Oprávnění se příslušné položky ani nemusí zobrazit.
- Oprávnění určuje, co smí uživatel s daným typem záznamu dělat – zda k němu má přístup, může ho vytvářet, upravovat nebo mazat.
- Viditelnost údajů určuje, kterých záznamů se to týká. Uživatel s povolenou editací požadavků upraví jen ty požadavky, které má zpřístupněné, například podle viditelných společností.
Pokud se tedy uživateli něco nezobrazuje, ačkoli oprávnění povolené má, příčinou bývá vypnutá funkcionalita v globálních nastaveních nebo chybějící viditelnost údajů. Viditelnosti se podrobně věnuje část dokumentace Řízení přístupu k údajům a funkcím.
Členění oprávnění
Oprávnění jsou uspořádána do stromu podle modulů. Na nejvyšší úrovni stojí několik desítek modulů a každý z nich tvoří samostatnou větev, ve které jsou jeho jednotlivé části — typy záznamů, jednotlivá pole formuláře, akce a další oprávnění. Díky tomu je možné nastavit rozsah přístupu pro každý modul samostatně, bez vlivu na ostatní.
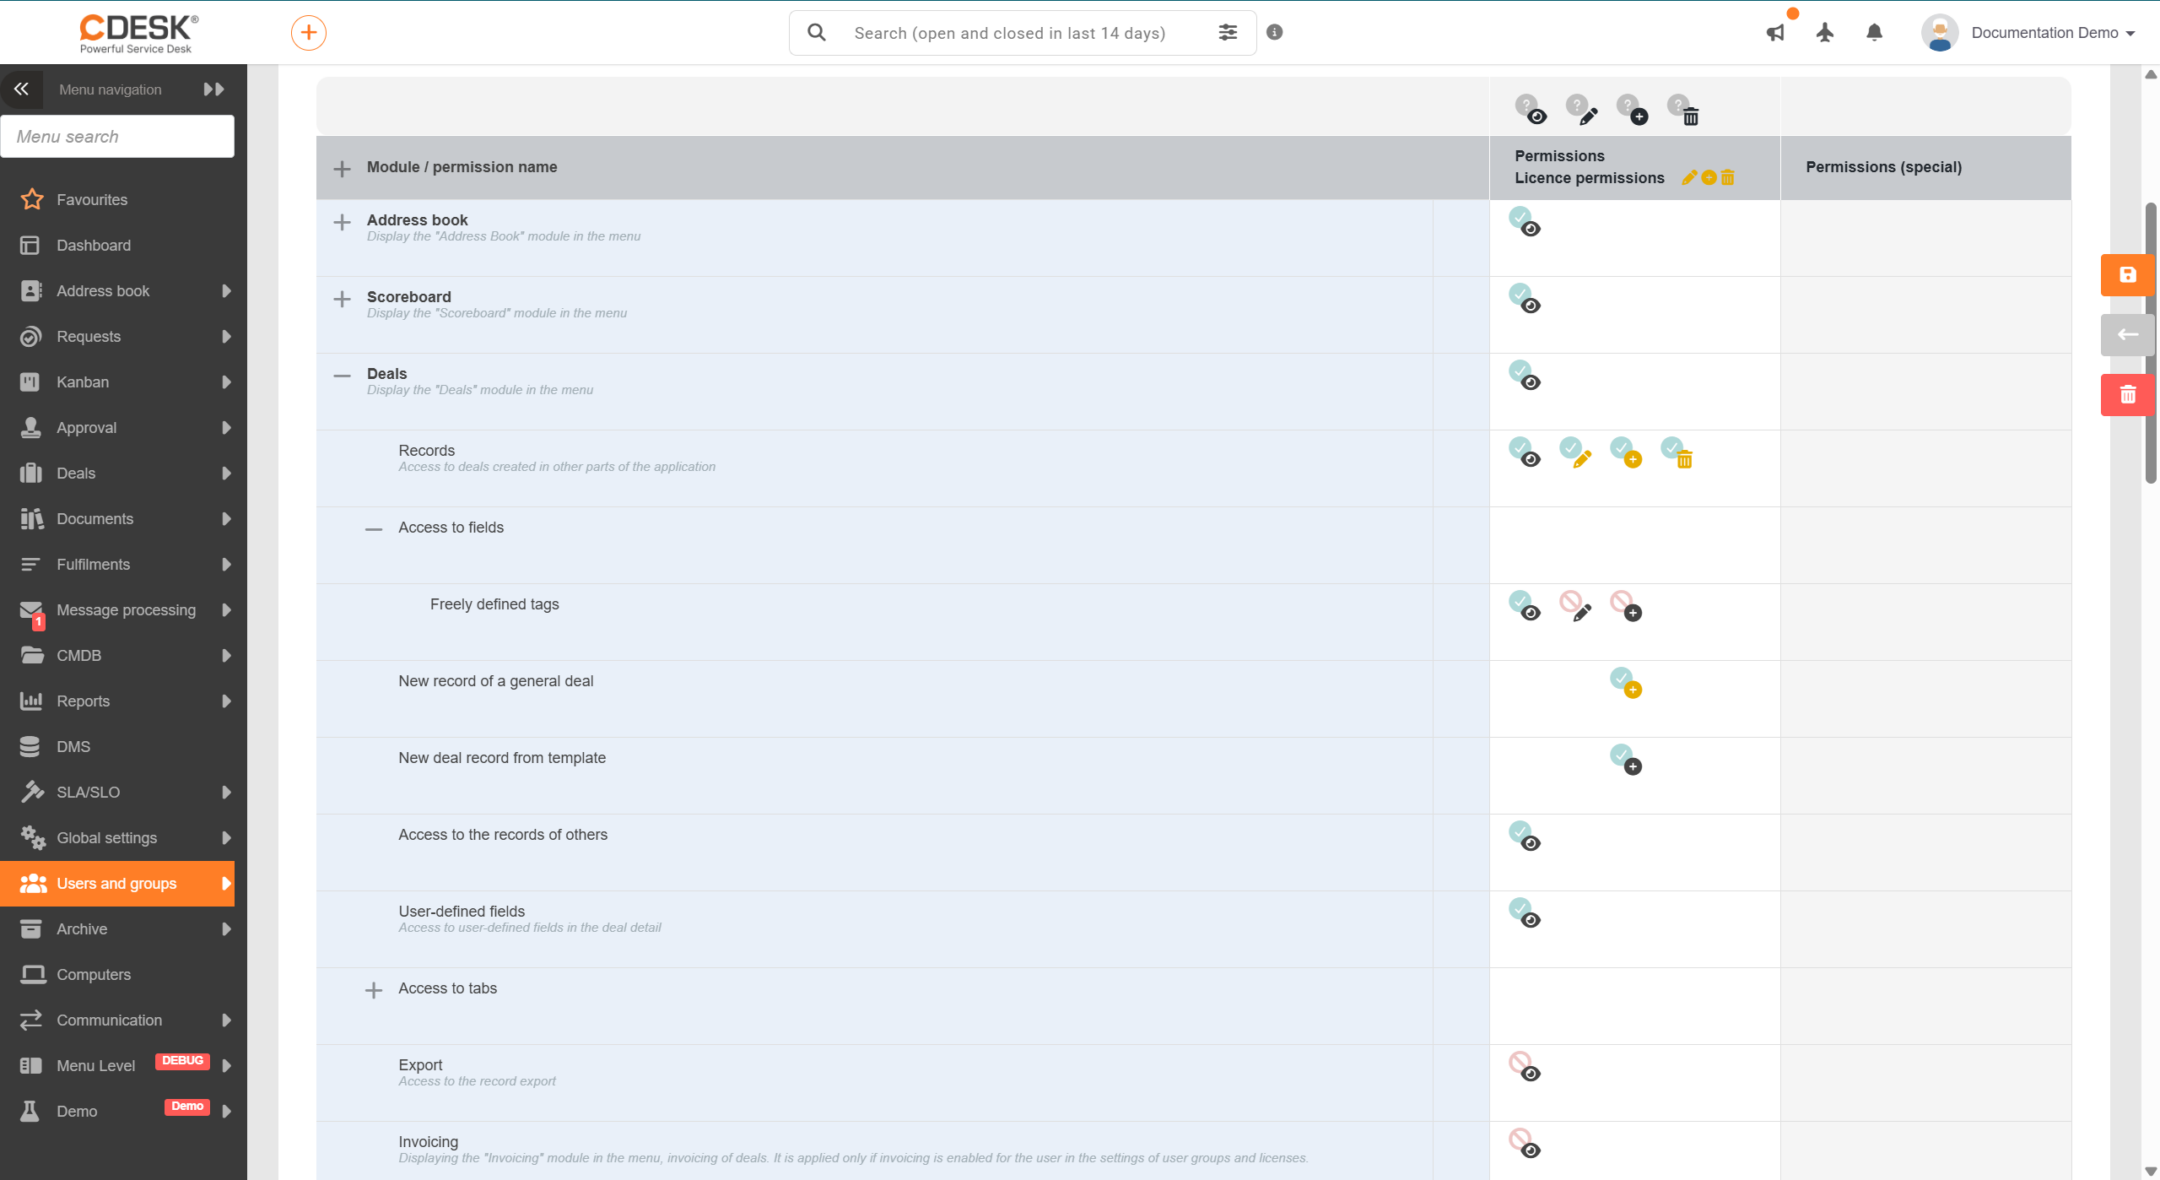
Hloubka větve závisí na tom, jak složitý modul je. U jednoduchých modulů jde jen o několik položek, u požadavků nebo konfigurační databáze (CMDB) má větev více úrovní. Následuje přehled možností nastavení ve stromu oprávnění:
- Přístup k modulu – nejvyšší úroveň stromu určuje, zda se modul uživateli zobrazí v menu. Jde o vstupní podmínku, protože bez přístupu k modulu se nastavení pod ním neuplatní.
- Záznamy – základní práce se záznamy modulu, tedy jejich prohlížení, vytváření, úprava a mazání. Některé moduly mají záznamů více druhů, například Konfigurační databáze (CMDB) rozlišuje Záznam objektu, Záznam hlavní skupiny a Záznam typu objektů
- Přístup k cizím – rozšíří přístup i na záznamy, které účet nevytvořil a nevystupuje v nich v žádné roli, například na požadavky jiných uživatelů. Bez tohoto oprávnění pracuje účet jen s vlastními záznamy.
- Přístup k záznamům podřízených – zpřístupní záznamy podřízených uživatelů podle nastavené hierarchie nadřízených a podřízených.
- Zpřístupnění záznamů z viditelných zakázek – zpřístupní záznamy navázané na zakázky, které má účet viditelné. Dostupné je u požadavků a plnění
- Přístup k polím – jednotlivá pole formuláře jako samostatné položky, takže je možné konkrétní pole skrýt nebo uzamknout. Součástí je i společná položka Uživatelsky definovaná pole.
- Export a import – zda účet smí seznam exportovat do souboru, případně údaje do modulu importovat.
- Speciální oprávnění – doplňková práva v samostatném sloupci, která nelze vyjádřit čtveřicí přístup, editace, vytváření a mazání, například přístup k interní diskusi nebo k citlivým přílohám.
- Oprávnění pro jednotlivé záznamy – individuální povolení nebo zákaz pro konkrétní záznam nad rámec toho, co platí pro celý modul. Otevírají se ikonou ozubeného kolečka u příslušné položky.
Rozsah stromu není ve všech prostředích stejný. Větve vybraných modulů se zobrazí jen tehdy, když je příslušná funkcionalita v prostředí zapnutá. Pokud máte tyto funkce zapnuté, uvidíte strom v plném rozsahu.
Posledním dvěma položkám přehledu a přístupu k polím se podrobně věnuje část dokumentace Specifická oprávnění.
Dědění a priorita oprávnění
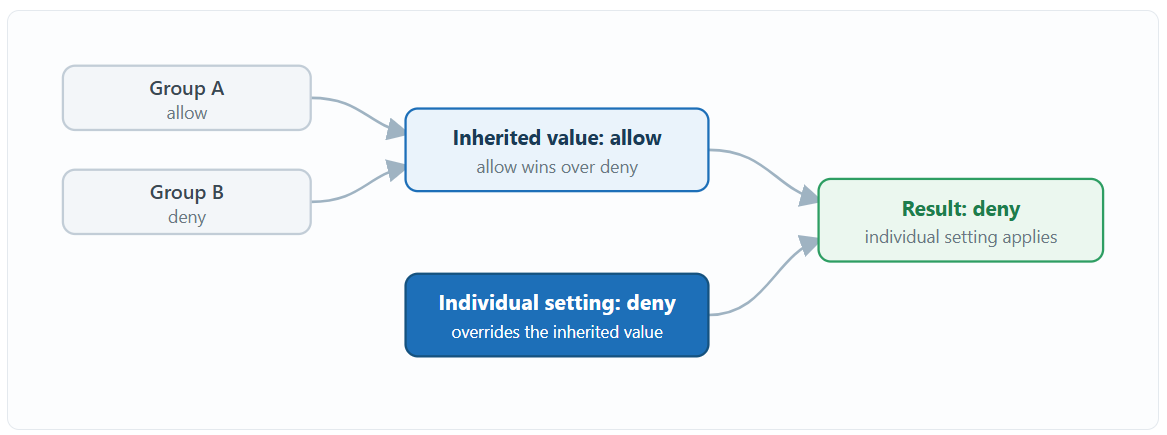
Oprávnění se dědí. Účet přebírá oprávnění všech skupin, do kterých je zařazen, a k nim může mít vlastní nastavení přímo na sobě. Při skládání výsledku platí dvě pravidla.
- Mezi skupinami má povolení přednost před zákazem – pokud je účet členem více skupin a oprávnění je v jedné z nich povoleno a ve druhé zakázáno, uplatní se povolení. Pokud je tedy účet zařazen například do skupiny řešitelů, kde je oprávnění povoleno, a zároveň do skupiny, kde je zakázáno, výsledkem je povoleno.
- Individuální nastavení přebíjí výsledek dědění – pokud potřebujete konkrétnímu účtu odebrat oprávnění, které mu ze skupin vychází jako povolené, nastavíte ho přímo na účtu jako zakázané. Tím zděděný výsledek přepíšete a oprávnění bude zakázáno bez ohledu na to, co vyplývá ze skupin.
Nastavení oprávnění uživatele a skupiny
Oprávnění se nastavují na dvou místech – v detailu konkrétního uživatele a v detailu uživatelské skupiny. V obou případech k tomu slouží záložka Oprávnění:
- U uživatele – Uživatelé a skupiny → Uživatelé → detail záznamu konkrétního uživatele → záložka Oprávnění.
- U skupiny – Uživatelé a skupiny → Skupiny → detail záznamu konkrétní skupiny → záložka Oprávnění.
Protože se oprávnění dědí, doporučujeme nastavovat je přednostně na úrovni skupin a na jednotlivých účtech řešit jen odchylky. Záložka se zpřístupní až po vytvoření a uložení záznamu, protože se váže na již existující účet nebo skupinu. Pokud záznam ještě uložený není, místo stromu se zobrazí informace, že se nastavení oprávnění zobrazí po uložení.
Poznámka: Na účet hlavního administrátora prostředí se zákazy neaplikují, má vždy plný přístup. U systémových skupin jsou oprávnění pouze pro čtení a není možné je měnit.